Bir SSL sertifikasını takvime yılda bir kez yazıp unutmak giderek zorlaşıyor. Değişiklik yalnızca satın alma ekranındaki gün sayısını etkilemiyor: alan adının doğrulanması, sertifikanın sunucuya yüklenmesi ve ziyaretçiye gerçekten yeni sertifikanın sunulduğunun kontrol edilmesi daha sık tekrarlanacak.
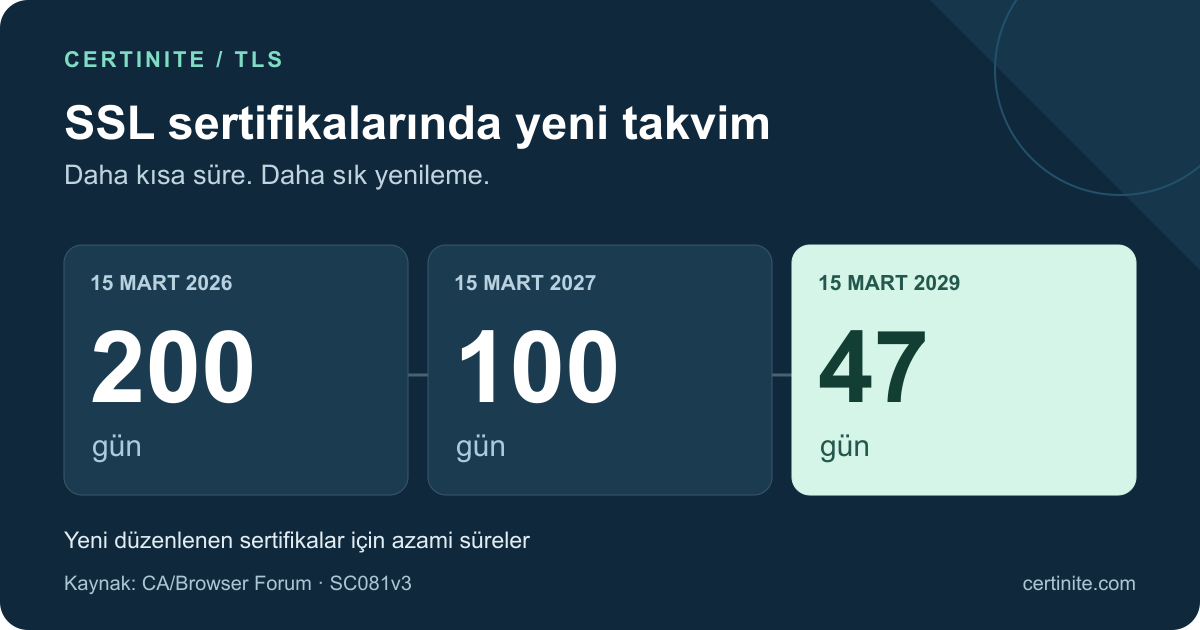
Kısa cevap: Kamuya güvenilen SSL/TLS sunucu sertifikalarında azami geçerlilik süresi 15 Mart 2026’da 200 güne indi. Sınır 15 Mart 2027’de 100 gün, 15 Mart 2029’da 47 gün olacak. Bunlar yeni düzenlenen sertifikaların üst sınırları; her sağlayıcının aynı süreyi vermesi gerekmiyor. Takvim, CA/Browser Forum’un kabul ettiği SC081v3 kararıyla belirlendi.
Bu rehber, bir web sitesinin sertifikasını takip eden işletme sahibiyle onlarca müşterinin altyapısını yöneten teknik ekibin aynı sorusuna odaklanıyor: Daha kısa süreler geldiğinde yenilemenin hangi adımında insan müdahalesine ihtiyaç kalacak?
SSL sertifika süreleri ne zaman kısalıyor?
| Yeni sertifikanın düzenlendiği tarih | Azami geçerlilik |
|---|---|
| 15 Mart 2026’dan önce | 398 gün |
| 15 Mart 2026 – 14 Mart 2027 | 200 gün |
| 15 Mart 2027 – 14 Mart 2029 | 100 gün |
| 15 Mart 2029 ve sonrası | 47 gün |
17 Ekim 2026 itibarıyla içinde bulunduğumuz aşama 200 günlük üst sınırdır. Geçiş başladı. Tablo, TLS Baseline Requirements, bölüm 6.3.2 düzenlemesini özetler.
Satın alma tarihi mi, düzenlenme tarihi mi esas?
Yeni sınırın uygulanmasında düzenlenme tarihi önemlidir. Siparişin daha önce açılması eski süreyi korumaz. Önceden düzenlenmiş sertifikanın bitiş tarihi de geçiş günü geldi diye değişmez. DigiCert, kendi geçişinden önceki aktif sertifikaların süre sonuna kadar geçerli kalacağını belirtiyor. İptal gibi ayrı nedenler bundan bağımsızdır. DigiCert geçiş açıklaması
Neden bazı ürünlerde 199, 99 veya 46 gün yazıyor?
Sağlayıcı üst sınırdan daha kısa süre kullanabilir. DigiCert, izin verilen azami sürenin aşılmaması için bir gün daha kısa süreler kullanacağını açıklıyor. Planlamada ürün etiketini değil, teslim edilen sertifikanın notAfter alanını esas alın. DigiCert süre tablosu
Sertifikaların ömrü neden azaltılıyor?
Bir sertifikadaki alan adı ve anahtar ilişkisi sonsuza kadar aynı kalmaz. Sunucu el değiştirir, bir anahtar yanlış yerde saklanır veya sertifika hatalı düzenlenir. Daha kısa geçerlilik, böyle bir sertifikanın kullanılabileceği süreyi daraltır. Aynı zamanda ekipleri düzenli ve tekrarlanabilir yenilemeye yönlendirir. Let’s Encrypt, kısa süre politikasını sertifika ömrü açıklamasında bu iki eksende anlatıyor.
Buradan çıkarılacak operasyonel sonuç, her arızanın kendiliğinden çözüleceği değildir. Ele geçirilmiş bir özel anahtarı aynı şekilde kullanmaya devam etmek sorunu ortadan kaldırmaz. İptal, anahtar değişimi ve olay müdahalesi ayrı işlerdir. Kısa sertifika ömrü, bunların yerine geçen bir güvenlik garantisi olarak görülmemeli.
İyi yönetilen bir sistemde kullanıcı değişikliği fark etmez. Zorlanan taraf, doğrulama e-postasının tek bir kişinin kutusuna gittiği veya yeni PFX dosyasının bir destek talebiyle sunucuya taşındığı iş akışıdır.
47 gün ile Let’s Encrypt’in 45 günü aynı şey mi?
Hayır. 47 gün sektörün 2029 için belirlediği üst sınır; 45 gün Let’s Encrypt’in kendi hizmet takvimindeki süredir. Let’s Encrypt daha kısa süreye daha erken geçiyor:
- 13 Mayıs 2026: İsteğe bağlı tlsserver profilinde 45 günlük sertifikalara geçiş.
- 10 Şubat 2027: Varsayılan classic profilinde 64 günlük sertifikalar.
- 16 Şubat 2028: Varsayılan profilde 45 günlük sertifikalar.
Tarihler, Let’s Encrypt’in 45 güne geçiş duyurusundan geliyor. “Bütün SSL sertifikaları zorunlu olarak 90 gün olacak” ifadesi güncel takvimi anlatmıyor.
Let’s Encrypt’in 7 Ekim 2026 duyurusu, 64 günlük sertifikaların test ortamına 14 Ekim 2026’da alınacağını belirtiyor. Sabit “60. günde yenile” komutları yerine ACME Renewal Information (ARI) desteğini veya gerçek ömre göre zamanlamayı kontrol edin. Sağlayıcı, ARI kullanılmadığında yaklaşık ömrün üçte ikisinde yenilemeyi öneriyor. 64 günlük sertifika duyurusu
Asıl gözden kaçan değişiklik: alan adı doğrulaması
Sertifikanın ömrü, tarayıcıya sunulan sertifikanın geçerliliğidir. Doğrulamanın yeniden kullanım süresi ise otoritenin yeni bir sertifika düzenlerken eski kontrol sonucuna ne kadar süre güvenebileceğidir.
Alan adı/IP doğrulama verisinin azami yeniden kullanım süresi 2026’da 200, 2027’de 100, 2029’da 10 gün olur. Kuruluş kimliğinin doğrulanması ayrı kurallara tabidir. Baseline Requirements, bölüm 4.2.1
Bu, her 10 günde bir yeni sertifika yüklemek demek değildir. Önceki kontrolün ardından daha geç bir tarihte sertifika isterseniz taze kanıt gerekebilir. Hazırlık yaparken yalnızca “sertifikayı indirebiliyor muyuz?” sorusunu sormak bu yüzden yetersizdir.
HTTP ve DNS doğrulamasında neyi kontrol etmelisiniz?
Let’s Encrypt’in HTTP-01 yöntemi port 80 üzerinden dosyaya erişim ister; wildcard için kullanılamaz. DNS-01 ise TXT kaydıyla çalışır ve wildcard desteği sunar. DNS API yetkilerini sınırlamak ve kayıt yayılımını hesaba katmak gerekir. Let’s Encrypt doğrulama yöntemleri
Operasyon kontrolünüzü kendi topolojinize göre yapın:
- CDN veya yük dengeleyici varsa: Doğrulama isteği hangi sunucuya ulaşacak? İstek başka bir düğüme gittiğinde dosya yine bulunabilecek mi?
- DNS API kullanılıyorsa: Yetki yalnızca gereken bölgeyle sınırlı mı? API anahtarını değiştirebilecek kişinin yedeği var mı?
- Dış ajans DNS yönetiyorsa: Gece başlayan yenileme işi bir destek bileti bekleyecek mi?
- WAF veya güvenlik duvarı varsa: Yeni bir kural doğrulama yolunu engellediğinde bunu sertifika bitmeden fark edebilecek misiniz?
Yöntem seçimi için HTTP-01 ve DNS-01 rehberine bakabilirsiniz.
Ücretli, wildcard ve çok alan adlı SSL etkileniyor mu?
Ücretli veya ücretsiz olmak, DV/OV/EV doğrulaması ya da wildcard/SAN kapsamı, kamuya güvenilen TLS sunucu sertifikaları için muafiyet sağlamaz. Yalnızca kurum içi güven deposuyla çalışan özel PKI, kod imzalama ve S/MIME bu takvimle karıştırılmamalıdır. CA/Browser Forum kapsam tanımı
Wildcard kullanan bir ekip için dağıtım listesi ayrıca önemlidir. Tek sertifika birden fazla noktada kullanılıyorsa, yenilenen dosyanın ulaştığı bütün uçları takip etmek gerekir. Panelde yeni sertifikayı görmek, eski kopyanın bir ters vekil sunucuda kalmadığını kanıtlamaz. Wildcard SSL yönetim rehberi kapsam seçimini daha ayrıntılı ele alıyor.
Bir yıllık SSL satın alınca ne almış oluyorsunuz?
Ticari hizmet süresi ile tek bir sertifika dosyasının geçerlilik süresi aynı şey değildir. Bir paket, dönem boyunca kısa ömürlü sertifikaların yeniden düzenlenmesini içerebilir. DigiCert’in çok yıllı planı buna örnektir; bütün markaların koşullarının aynı olduğunu varsaymayın. DigiCert plan açıklaması
Teklif karşılaştırırken şu dört soruyu ayrı sorun:
- Fiyat hangi hizmet veya abonelik dönemini kapsıyor?
- Dönem içindeki yeniden düzenlemeler fiyata dahil mi?
- Alan adı doğrulaması ve sunucuya kurulum kim tarafından yapılacak?
- Dağıtım hatası veya süre aşımı durumunda destek kapsamı ne?
Ucuz bir sertifika, her yenilemede elle yapılan işlem nedeniyle işletme açısından pahalıya gelebilir. Buna karşılık mevcut barındırma hizmetiniz doğrulama, kurulum ve izlemeyi zaten sağlıyorsa aynı işi ikinci kez satın almanız gerekmeyebilir. SSL fiyatları rehberinde ürün bedeliyle operasyon maliyetini birlikte değerlendirebilirsiniz.
Yenilemenin beş adımı: dosyayı almak yetmez
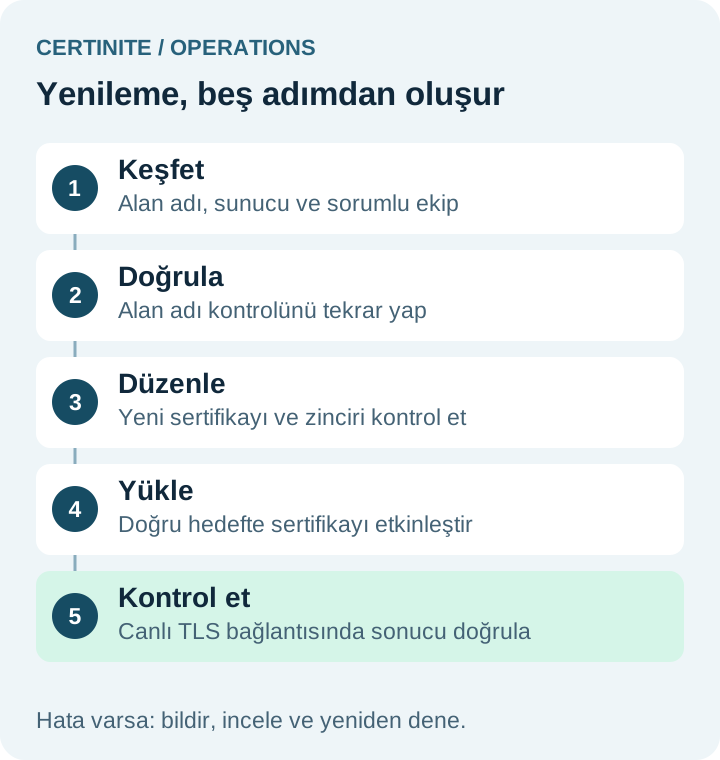
Her adımın bir sorumlusu ve hata durumunda izlenecek yolu olmalı. “Sertifika düzenlendi” mesajı, canlı kurulumun bittiği anlamına gelmez.
1. Keşfet. Alan adı, sertifika bitişi, sunucu, uygulama sahibi ve TLS’in sonlandığı noktayı kaydedin. CDN, yük dengeleyici ve uygulama sunucusu ayrı sertifikalar sunabilir.
2. Doğrula. Alan adı kontrolünü tekrar yapabilen bir yöntem seçin. Başarılı ilk kurulum, DNS erişiminin altı ay sonra da çalışacağını göstermez.
3. Düzenle. Yeni sertifikanın doğru alan adlarını kapsadığını, anahtarıyla eşleştiğini ve beklenen zinciri taşıdığını kontrol edin.
4. Yükle. Doğru IIS binding’ini, Nginx/Apache dosyasını veya TLS sonlandırıcısındaki sertifika kaydını güncelleyin. Ürünün gerektirdiği reload ya da uygulama adımını sürece dahil edin.
5. Canlı bağlantıyı kontrol et. Ziyaretçinin ulaştığı hostname ve SNI ile sunulan sertifikayı okuyun. Yeni bitiş tarihi ve parmak izi beklediğiniz değerlerle aynı mı? Başarısızsa kimin haberi olacak?
Bu ayrımı korursanız “yenileme başarılı ama sitede eski sertifika var” sorunu daha kolay bulunur. Dosya biçimleri konusunda PEM ve PFX rehberi yardımcı olabilir.
100 sertifikalık örnek: iş yükü nerede birikiyor?
Bir ajansın 100 sertifikayı yönettiğini varsayalım. Gelecekteki 45 günlük sertifikalar için örnek olarak yaklaşık aylık yenileme planlanırsa, yılda kabaca 100 × 12 = 1.200 sertifika dağıtımı oluşur. Bu bir müşteri ölçümü veya herkes için zorunlu yenileme aralığı değildir; iş hacmini görünür kılan basit bir planlama örneğidir.
Bu sayı yalnızca sertifika adedini kapsar. Her sertifika üç farklı sunucuya yükleniyorsa kontrol edilecek kurulum noktaları artar. Ekip “bir sertifikayı kaç dakikada indiriyoruz?” yerine “başarısız bir dağıtımı nasıl fark ediyoruz ve nasıl yeniden deniyoruz?” sorusuna odaklanmalı.
Örnekte yapılacak ilk iyileştirme yeni bir takvim hatırlatıcısı olmayabilir. Önce her sertifikanın hangi sunucularda kullanıldığını çıkarmak, ardından aynı kurulum adımlarını tekrar kullanılabilir hale getirmek daha değerlidir.
2027 gelmeden uygulanabilecek hazırlık planı
İlk hafta: envanteri tamamlayın
Üretim alan adlarını, test ortamlarını, API uçlarını ve müşteri portallarını tek listede toplayın. Her kayda bitiş tarihi, sertifika otoritesi, doğrulama yöntemi, kurulum hedefi ve sorumlu ekip ekleyin. Sahibi belli olmayan kayıtları önce çözün.
İkinci hafta: küçük bir pilot seçin
Düşük etkili bir alan adında düzenleme, kurulum ve ikinci bir yenileme döngüsünü deneyin. İşin başarısını yalnızca panel durumuyla değil, dışarıdan yapılan TLS kontrolüyle doğrulayın. Üretimde bilerek süre aşımı yaratmayın; hata senaryolarını test ortamında çalıştırın.
Üçüncü hafta: hata yolunu tamamlayın
DNS yetkisinin kalkması, hedef sunucunun çevrimdışı olması ve dağıtımın reddedilmesi durumlarını ele alın. Yeniden deneme, bildirim, erişim yetkisi ve önceki çalışan yapılandırmaya dönüş adımları belli olsun. Bir kişinin izinli olması yenilemeyi durdurmamalı.
Dördüncü hafta: ölçerek yaygınlaştırın
Benzer sunucuları küçük gruplar halinde ekleyin. Son başarılı yenilemeyi, başarısız dağıtımları ve müdahale bekleyen hedefleri izleyin. Uyarı eşiklerini gerçek sertifika ömrüne ve ekibin müdahale süresine göre belirleyin; eski 90 günlük akışın sayısal varsayımlarını kopyalamayın.
Certinite ile hazırlığa nereden başlanır?
Certinite’te başlangıç noktası sertifika envanteridir. Ardından kurulum modelini seçersiniz: sunucuda çalışan Agent veya erişimi yapılandırılmış hedefleri yöneten Gateway. Doğrulama yöntemi, bağlantı izinleri ve hedef platformun desteklediği kurulum biçimi birlikte değerlendirilmelidir.
Gateway tarafında IIS, Nginx, Apache ve HAProxy hedefleri bulunur. Mevcut Gateway kurulum akışı tek alan adı içindir; wildcard/SAN satın alabilmek, her hedefe aynı otomasyonla yüklenebildiği anlamına gelmez. Seçtiğiniz ürün ve hedefin uyumluluğunu kurulum ekranında kontrol edin.
Merkezi SSL yönetimini inceleyin veya kurulum belgelerinden kendi ortamınıza uygun yolu seçin. İlk hedefiniz bir sertifikayı almak kadar, ikinci yenilemenin de aynı akışla tamamlanabildiğini görmek olsun.
Sık sorulan sorular
Mevcut sertifikam geçiş tarihinde iptal edilir mi?
Süre takvimi eski sertifikanın bitiş tarihini geriye çekmez. Kendi bitişini ve sağlayıcı bildirimlerini izleyin. Anahtar sızıntısı gibi ayrı iptal nedenleri bundan bağımsızdır.
SSL sertifikaları 2028’de herkes için 45 gün mü olacak?
Hayır. Bu tarih Let’s Encrypt’in varsayılan profiline ait plandır. Sektörün üst sınırıyla sağlayıcının kendi politikasını ayrı değerlendirin.
Her yenilemede tekrar ödeme yapmak gerekir mi?
Bu, ticari paketin koşullarına bağlıdır. Abonelik bitişi, yeniden düzenleme hakkı ve tek sertifikanın bitişi ayrı kalemlerdir. Satın almadan önce yeniden düzenleme ve kurulum ücretlerini sorun.
Otomatik yenileme açıksa başka kontrol gerekir mi?
Evet. Alan adı doğrulaması başarılı olsa bile dosya yanlış sunucuya yüklenebilir veya servis eski sertifikayı sunabilir. Canlı uçtan kontrol ve başarısızlık bildirimi yenilemenin parçası olmalı.
47 günlük SSL daha zayıf şifreleme mi kullanır?
Geçerlilik süresi, şifreleme algoritması veya anahtar uzunluğuyla aynı özellik değildir. Daha kısa ömür tek başına daha zayıf şifreleme anlamına gelmez.
Kısa süreli veya ücretli SSL Google sıralamasını yükseltir mi?
Sertifikanın fiyatı veya süresi tek başına bir üst sıra vaadi değildir. Amaç HTTPS erişimini sağlıklı tutmaktır. Google, iyi sayfa deneyiminin bile tek başına üst sıraları garanti etmediğini açıklar. Google Search Central
Kaynaklar ve güncellik
Takvim ve sağlayıcı duyuruları 17 Ekim 2026 tarihinde kontrol edildi. Sonraki değişikliklerde aşağıdaki birincil kaynaklar esas alınmalıdır. Örnek iş yükü ve hazırlık planı bu yazı için hazırlanmış operasyon önerileridir.